สำนักงานคณะกรรมการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) ออกคำเตือนโดยอ้างถึง การค้นพบ การโจมตีไซเบอร์ BOSSAI เมื่อวันที่ 4 พฤศจิกายน 2569 พบผู้โจมตีเพียงคนเดียว ซึ่งมีฐานปฏิบัติการในไต้หวัน ใช้ AI Agents จำนวน 12 ตัว ทำงานร่วมกับเครื่องมือเจาะระบบ โจมตีองค์กรในอย่างน้อย 11 ประเทศ
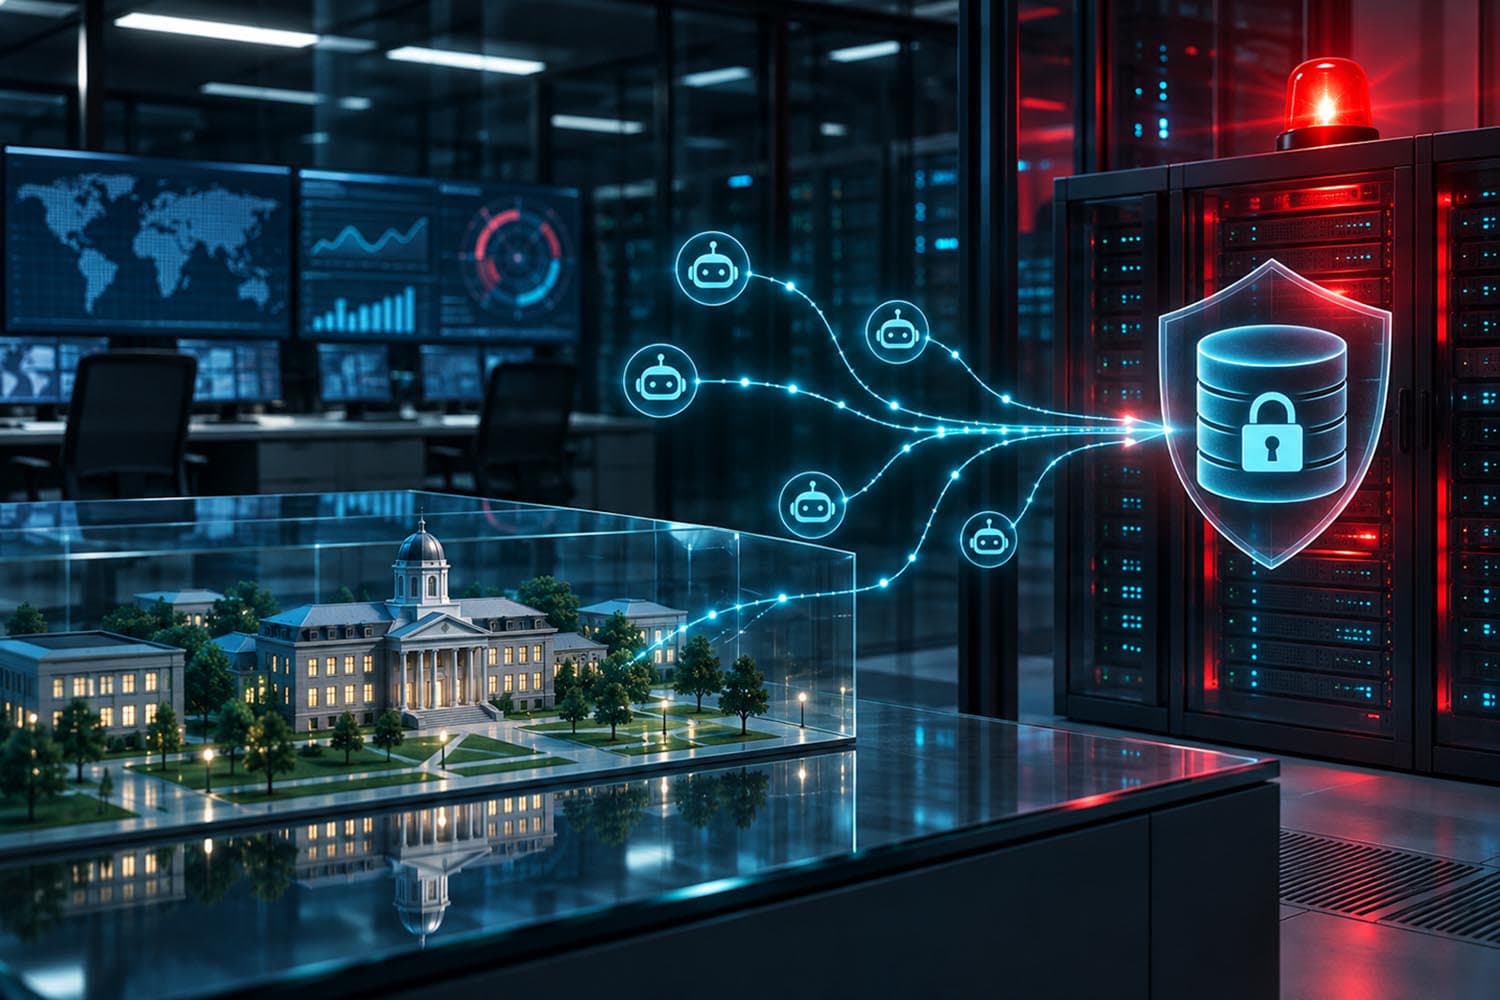
สำหรับประเทศไทย ThaiCERT ระบุว่า ผู้โจมตีสำรวจเป้าหมายมหาวิทยาลัย 45 แห่ง รวม 489 เป้าหมาย ก่อนตรวจพบหลักฐานการเข้าถึงและดึงข้อมูลจาก 3 มหาวิทยาลัย ทั้งข้อมูลผู้ดูแลระบบและนักศึกษา ขณะที่อีก 2 แห่งพบช่องโหว่ที่อาจถูกโจมตีได้ แต่ยังไม่มีหลักฐานว่าข้อมูลรั่วไหล
จุดเด่นของ BOSSAI คือการใช้ AI 12 ตัว แบ่งหน้าที่กันทำงาน ตั้งแต่สร้างโครงสร้างพื้นฐาน ค้นหาเป้าหมาย สแกนช่องโหว่ ไปจนถึงพัฒนาเครื่องมือโจมตี โดยมี 9 ตัวที่ถูกใช้งานจริง ทำให้คนเพียงคนเดียวสามารถขยายปฏิบัติการได้ในระดับที่ใกล้เคียงกับทีมแฮกเกอร์ขนาดใหญ่
Acronis พบว่าเป้าหมายกระจายอยู่ในหลายภาคส่วน ทั้งหน่วยงานรัฐ ระบบฉุกเฉิน สถาบันการศึกษา ธนาคาร และระบบทางทหาร โดยไต้หวันเป็นหนึ่งในประเทศที่ได้รับผลกระทบหนัก พบการเข้าถึงข้อมูลระบบรับแจ้งเหตุฉุกเฉินและข้อมูลผู้ป่วยบางส่วน
ด้าน ThaiCERT เตือนหน่วยงานไทยเร่งตรวจสอบระบบที่เปิดให้เข้าถึงจากอินเทอร์เน็ต โดยเฉพาะช่องโหว่ SQL Injection อัปเดตซอฟต์แวร์ เปลี่ยนรหัสผ่านเริ่มต้น จำกัดสิทธิ์การเข้าถึงฐานข้อมูล และตรวจสอบ Log เพื่อค้นหาพฤติกรรมผิดปกติ
กรณี BOSSAI สะท้อนภัยคุกคามรูปแบบใหม่ที่เรียกว่า AI-Augmented Threat (AAT) เมื่อ AI ไม่ได้เป็นเพียงเครื่องมือช่วยทำงาน แต่กลายเป็นตัวเร่งให้ผู้โจมตีเพียงคนเดียวสามารถสำรวจและดำเนินการโจมตีเป้าหมายจำนวนมากได้รวดเร็วขึ้น โดยช่องโหว่พื้นฐานของระบบยังคงเป็นจุดอ่อนสำคัญที่เปิดทางให้แฮกเกอร์เข้าถึงข้อมูลได้